Roat Pkz se enfrenta a varios ataques DDoS cada día. La mayoría se filtran tan rápido que los jugadores nunca llegan a saber que ocurrieron, pero mantener el juego estable frente a ese ruido constante exige tanto la infraestructura adecuada como el proveedor de alojamiento adecuado.
La parte que la mayoría de los jugadores nunca ve
Cuando inicias sesión, el juego simplemente debería estar ahí. No deberías tener que pensar en el enrutamiento, las avalanchas de paquetes, el estado de las bases de datos, el rendimiento de la caché ni en si alguien intenta tirar el servidor. Ese es un problema que debemos resolver nosotros, no tú.
Detrás de ese sencillo inicio de sesión hay un servidor de juego en directo comunicándose con sistemas separados de bases de datos y caché, todos ellos supervisados. Al mismo tiempo, la red pública recibe constantemente una mezcla de tráfico real de jugadores, ruido automatizado y ataques deliberados.
Por qué mejores rutas significan menos ping
En el PvP en tiempo real, la máquina que ejecuta el juego es solo una parte del recorrido. Cada acción también tiene que viajar por internet entre el jugador y el servidor, y una ruta ineficiente puede añadir retraso incluso cuando el hardware es rápido. Nuestro objetivo es ofrecer a los jugadores de Roat Pkz el menor ping posible en la práctica.
Nuestros servidores de juego, bases de datos y caché funcionan en infraestructura dedicada de GameServerKings. Los elegimos por algo más que el hardware. Su red incluye mitigación DDoS permanente de capa 4 y capa 7, algo esencial para un servidor PvP público que recibe ataques a diario.
 GameServerKings
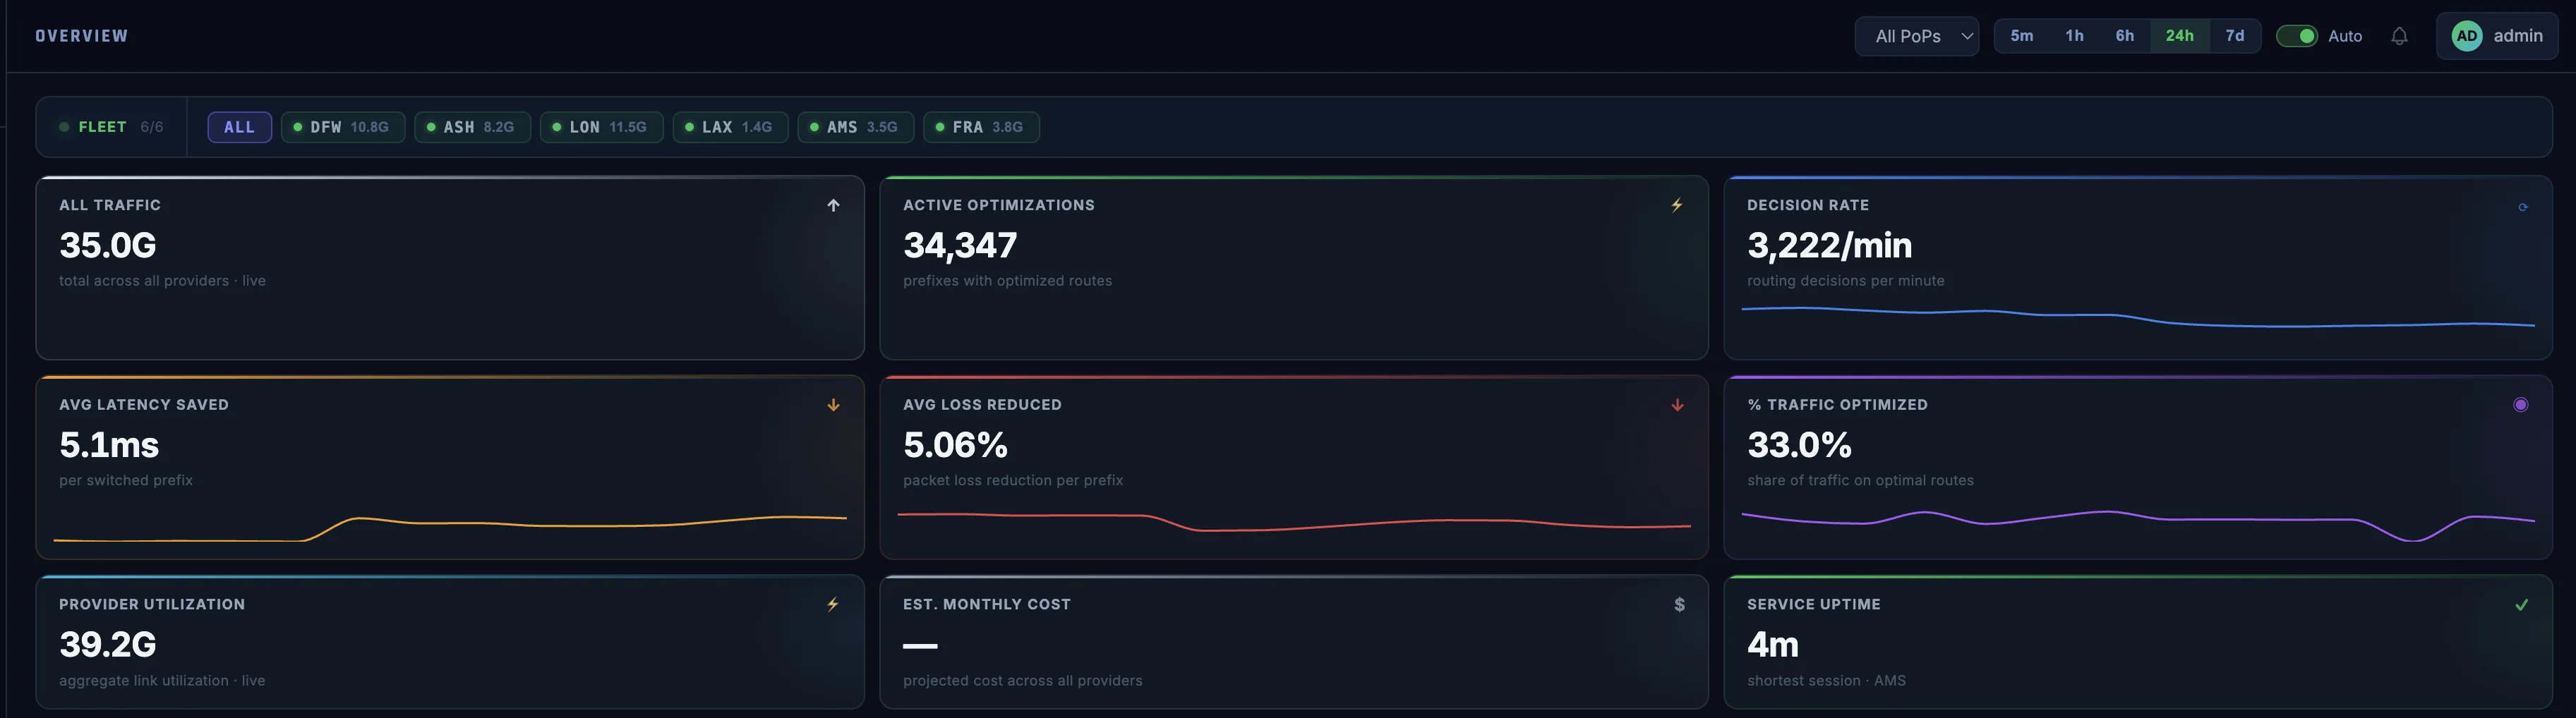
Una latencia baja no depende únicamente de dónde esté ubicado un servidor. GameServerKings compara continuamente las rutas entre sus puntos de presencia y proveedores de tránsito prémium, y desplaza el tráfico cuando otra ruta puede entregar los paquetes más rápido o con menos pérdidas. Ese enrutamiento activo nos ayuda a mantener a cada jugador en la ruta más eficiente disponible.
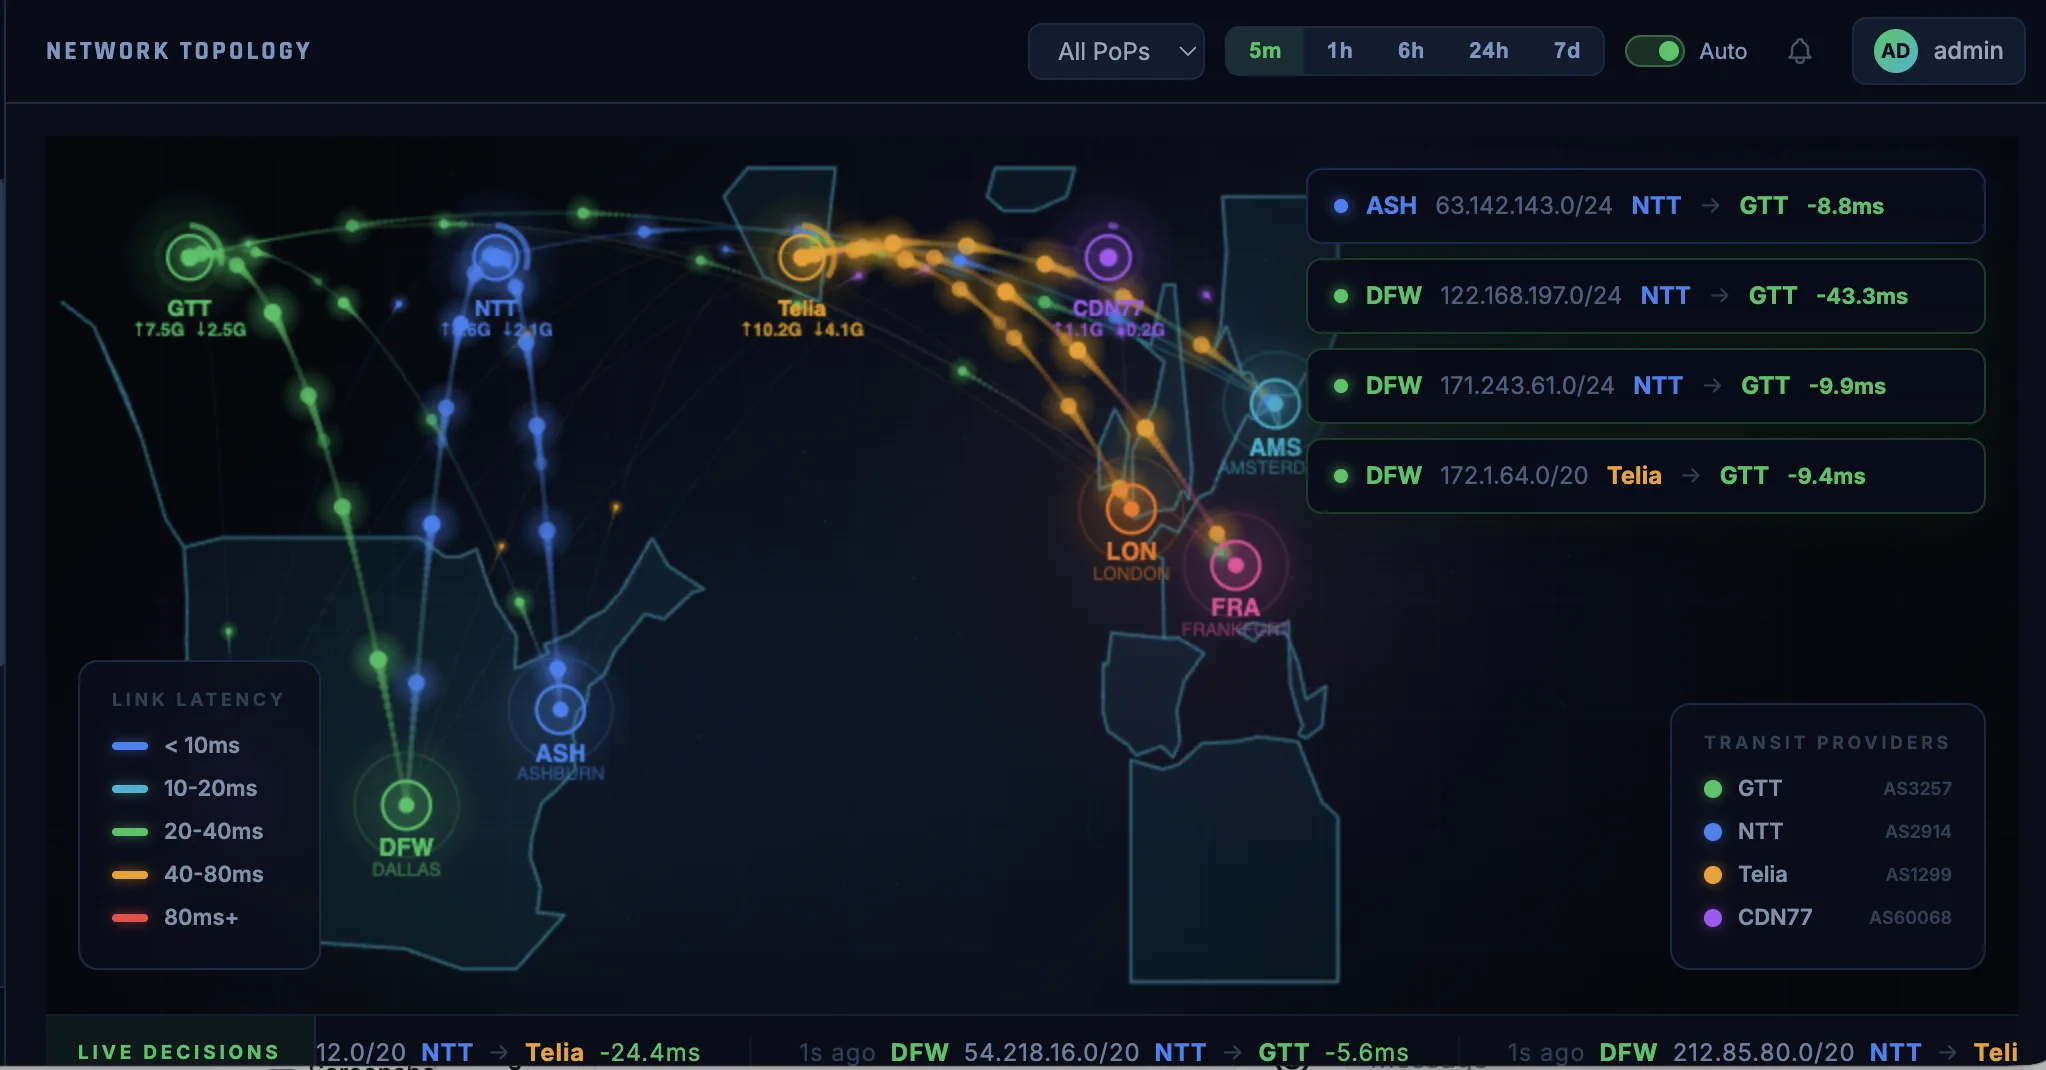
Ahí es donde GameServerKings marca una diferencia medible. Su red se centra en rutas de paquetes prémium optimizadas para gaming que evitan desvíos innecesarios y transportan el tráfico de los jugadores con la máxima eficiencia posible. En esta comparación europea desde 11 ubicaciones frente a nuestra ruta anterior de OVH, GameServerKings ofreció menor latencia desde 10 monitores y redujo la latencia media medida de 23,90 ms a 17,56 ms: aproximadamente un 26,5 % menos.
| Ubicación de supervisión | OVH | GameServerKings | Menor latencia |
|---|---|---|---|
| Dublin – ZetNet | 24.07 ms | 10.35 ms | GameServerKings |
| Madrid – NetActuate | 24.67 ms | 22.80 ms | GameServerKings |
| Barcelona – Cubepath | 35.57 ms | 24.37 ms | GameServerKings |
| London – Cosmic Global | 2.13 ms | 0.23 ms | GameServerKings |
| London – Freakhosting | 9.12 ms | 0.17 ms | GameServerKings |
| Amsterdam – Online.net | 11.93 ms | 16.48 ms | OVH |
| Amsterdam – Hybula | 11.53 ms | 7.28 ms | GameServerKings |
| Frankfurt – ZetNet | 17.82 ms | 12.82 ms | GameServerKings |
| Warsaw – H2.Nexus | 41.39 ms | 29.67 ms | GameServerKings |
| Helsinki – H2.Nexus | 40.13 ms | 31.50 ms | GameServerKings |
| Bucharest – ZetNet | 44.50 ms | 37.46 ms | GameServerKings |
Todos los valores mostrados son tiempos de ping de ida y vuelta desde cada ubicación de supervisión hasta nuestra red de servidores de juego en Londres. Las mediciones son una instantánea puntual y variarán según la ubicación, el proveedor de internet y las condiciones actuales de la red.
Filtrar los ataques antes de que lleguen al juego
En un día cualquiera pueden estar produciéndose varios ataques mientras juegas y ni siquiera lo notarías, porque GameServerKings los filtra antes de que lleguen hasta nosotros.
Algunos ataques son fáciles de imaginar: se envía una cantidad enorme de tráfico al servidor para saturar la conexión o desbordar la red. Estos ataques de la capa de transporte pueden incluir inundaciones UDP, avalanchas de conexiones o tráfico reflejado procedente de muchas fuentes a la vez.
Los ataques más complejos se producen en la capa 7, la capa de aplicación. En lugar de limitarse a enviar un muro de tráfico claramente malicioso, pueden imitar partes del tráfico legítimo del juego o de la web y pedir repetidamente a la aplicación que realice trabajo real. Esto hace que sea más difícil separarlos de los jugadores reales sin una protección capaz de comprender el tráfico que filtra.
Ataques de volumen y protocolo
Grandes avalanchas y abusos a nivel de transporte diseñados para agotar el ancho de banda, las conexiones o los recursos de red.
Ataques de la capa de aplicación
Tráfico más dirigido que puede parecerse a solicitudes legítimas o a actividad del protocolo del juego mientras obliga a la aplicación a trabajar.
Qué ocurre cuando comienza un ataque
El objetivo no es esperar a que el juego se desconecte para reaccionar. El filtrado ya está activo. Cuando aparece tráfico hostil, la red del proveedor identifica el patrón, descarta el tráfico malicioso en el extremo y sigue enviando el tráfico legítimo de los jugadores. Nuestra propia supervisión nos ayuda después a saber si el juego, la base de datos o la caché muestran una presión inusual.
- 01Detectar
Los patrones de tráfico inusuales se identifican antes de que lleguen a los servidores dedicados.
- 02Filtrar
El tráfico malicioso se depura mientras las conexiones legítimas de los jugadores siguen adelante.
- 03Revisar
El historial de ataques y nuestra propia supervisión de los servicios nos ayudan a comprender el evento y planificar mejoras.

Mantener separados el juego, los datos y la caché
La protección DDoS es solo una parte de la fiabilidad. También evitamos tratar todo el backend como una única máquina gigantesca. El juego en directo, los datos persistentes y la información solicitada con frecuencia cumplen funciones distintas, por lo que mantenemos separadas esas responsabilidades.
Los servidores de juego gestionan el combate, el movimiento, los eventos y todo lo que los jugadores experimentan en tiempo real.
Los servidores de bases de datos conservan los datos persistentes de cuentas, progreso y economía separados de la carga del juego en tiempo real.
Los servidores de caché mantienen a mano los datos solicitados con frecuencia, reduciendo el trabajo repetido en el resto de la plataforma.
Cuando datos de jugador como tus objetos y niveles de habilidad circulan entre nuestros sistemas, permanecen en una red privada que conecta nuestras máquinas en lugar de viajar por internet pública. Esto permite una comunicación fiable y con una latencia extremadamente baja entre los servidores del juego y de bases de datos, y reduce considerablemente el riesgo de que un guardado se interrumpa o falle. Tomamos todas las precauciones prácticas para mantener tu progreso seguro.
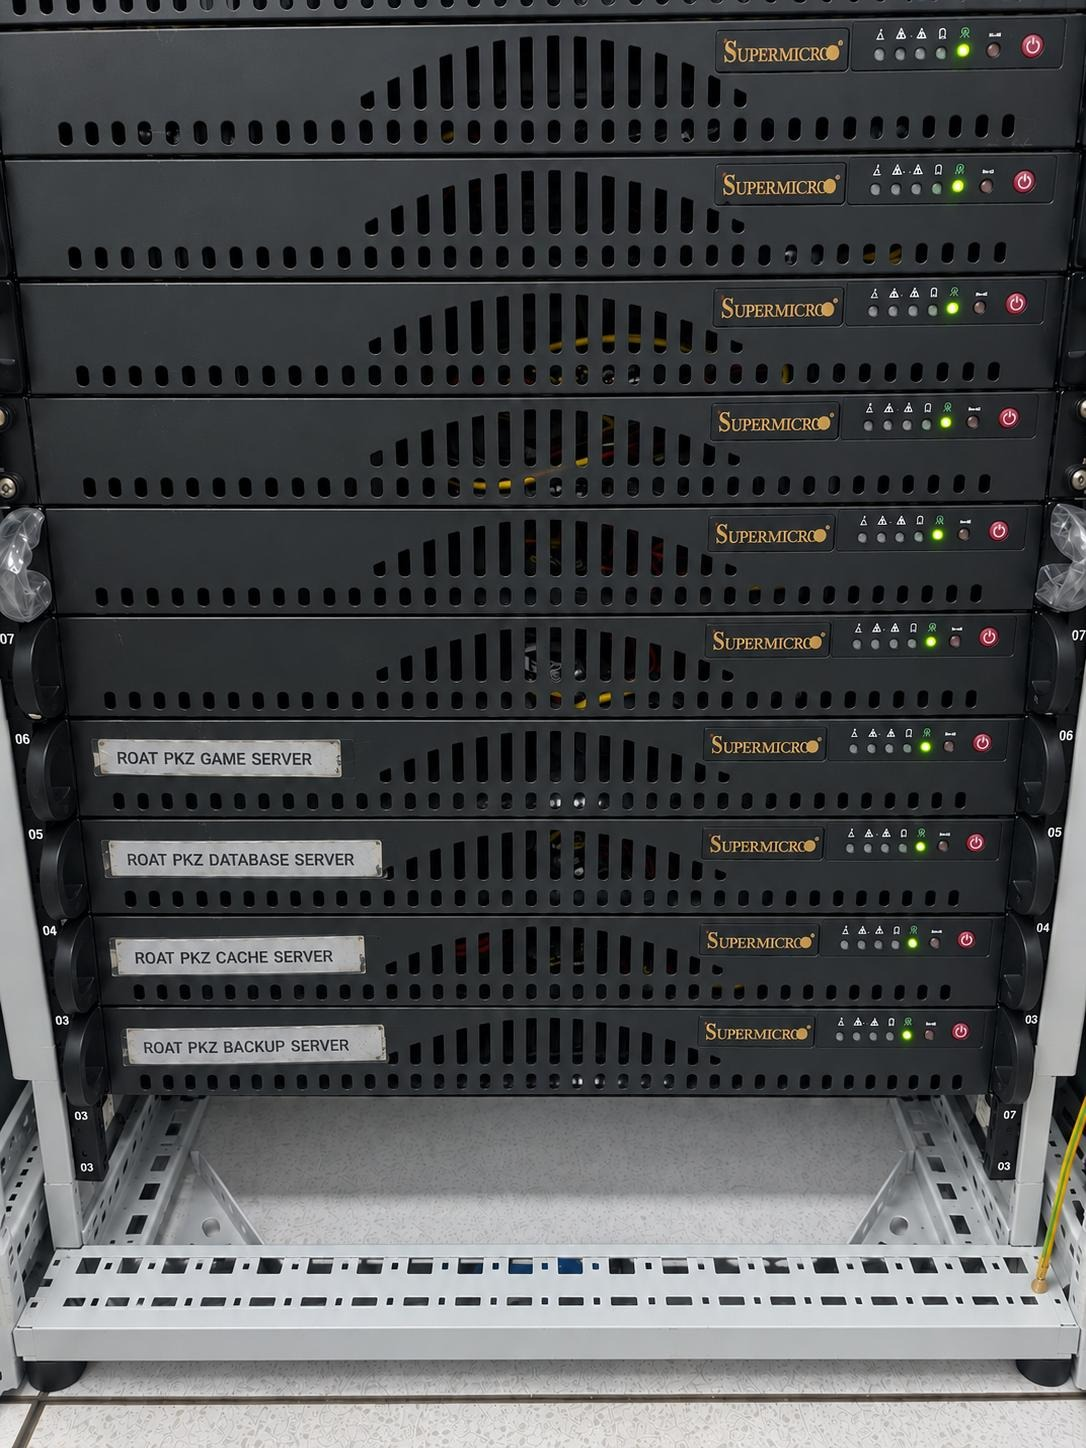
Esta separación no hace imposibles los fallos, pero nos ofrece señales más claras cuando algo está bajo presión y nos permite trabajar en una capa sin tratar cada incidencia como un problema de todo el juego.
El mejor resultado es que nadie lo note
La infraestructura funciona bien cuando desaparece en segundo plano. Los jugadores inician sesión, los combates continúan y el equipo puede centrarse en las actualizaciones en lugar de apagar incendios. No podemos prometer que internet nunca será hostil, pero con sistemas dedicados, supervisión constante y GameServerKings protegiendo el extremo de la red, estamos en una posición mucho más sólida para mantener Roat Pkz disponible pese a ello.